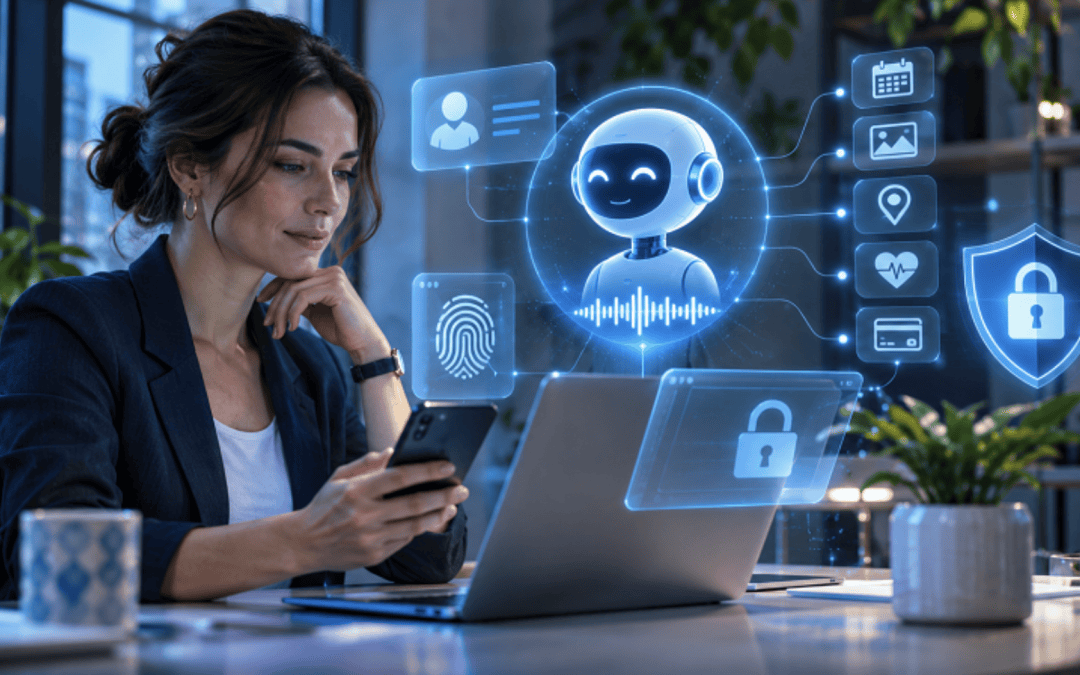
La incorporación de asistentes y agentes de inteligencia artificial (IA) en el día a día corporativo ha dejado de limitarse a la redacción de textos o la resolución de consultas. Estas soluciones ya disponen de autonomía para gestionar agendas, leer correos electrónicos, tramitar reservas o ejecutar operaciones digitales con mínima intervención humana.
Esta capacidad operativa aporta eficiencia, pero abre brechas críticas en materia de seguridad de la información y privacidad. Con el objetivo de frenar estas exposiciones, la Agencia Española de Protección de Datos (AEPD) publicó el 27 de octubre de 2026 un decálogo específico con medidas preventivas para no perder el control sobre los datos delegados.
Antes de conectar cualquier herramienta autónoma a los sistemas de la empresa, la Agencia insta a evaluar cinco parámetros esenciales: qué información consulta el sistema, qué datos almacena, qué acciones tiene autorizadas, dónde viaja la información y si sus actuaciones pueden afectar a otras personas.
Verificar al proveedor y el destino de los datos
Que una aplicación de IA sea popular o gratuita no garantiza que cumpla con las exigencias europeas de confidencialidad. Resulta imprescindible identificar a la empresa desarrolladora, auditar sus políticas de privacidad y verificar en qué jurisdicción se procesan los archivos.
Asimismo, conviene comprobar si las consultas o documentos aportados alimentarán el entrenamiento futuro de los modelos. Siempre que la operativa lo permita, ejecutar la herramienta en local dentro del propio dispositivo ofrece una barrera de protección muy superior frente al envío de datos a servidores externos.
Aplicar el principio de mínimos privilegios y permisos
Vincular un asistente a la bandeja de entrada, al calendario o a la nube corporativa exige acotar estrictamente su alcance. Conceder acceso total a una cuenta cuando la tarea solo requiere consultar una carpeta concreta multiplica innecesariamente la superficie de exposición.
Es vital diferenciar entre permisos de mera lectura y autorizaciones para editar, borrar o reenviar información a terceros. Además, estas vinculaciones deben auditarse de forma periódica, ya que las actualizaciones del software suelen ampliar sus capacidades iniciales.
Atención: Evite pulsar de forma sistemática opciones como «permitir siempre». Las autorizaciones permanentes facultan al agente para acceder a información o ejecutar acciones críticas sin solicitar validación previa.
Blindar credenciales y anonimizar documentos sensibles
La sensibilidad de los datos introducidos determina el alcance de una eventual filtración. Para reducir la exposición ante errores o accesos indebidos, la AEPD recomienda aplicar tres filtros básicos antes de interactuar con el asistente:
• Cero credenciales en el chat: Nunca escriba contraseñas, códigos de doble verificación ni numeraciones bancarias; realice cualquier autenticación o pago directamente en la pasarela segura.
• Anonimización previa: Antes de analizar contratos, nóminas, informes médicos o declaraciones fiscales, elimine nombres y referencias identificativas sustituyéndolos por datos ficticios.
• Entornos homologados: No incorpore documentación profesional en servicios gratuitos o plataformas que no hayan sido validadas previamente por la dirección.
Controlar la memoria persistente y el historial
Muchos asistentes incorporan sistemas de memoria continua para recordar preferencias, contactos y rutinas laborales. Sin embargo, esta acumulación progresiva permite trazar perfiles muy detallados sobre la actividad económica y operativa de la organización.
Borrar una conversación en la interfaz no garantiza la supresión de los datos en los registros técnicos del proveedor ni en los servicios externos con los que el agente haya interactuado (como portales de reservas o plataformas de terceros). Utilice chats temporales para consultas sensibles y separe los entornos personales de los corporativos.
Acotar las instrucciones y exigir confirmación humana
A diferencia de los chats convencionales, los agentes autónomos planifican secuencias de trabajo por su cuenta. Una orden ambigua como «gestiona mis correos pendientes» puede derivar en respuestas enviadas automáticamente o modificaciones no deseadas.
Por ello, es indispensable definir tanto los objetivos como las exclusiones expresas (qué contactos no tocar, qué carpetas ignorar o qué límites económicos respetar). Y ante cualquier operación con trascendencia jurídica, financiera o reputacional, debe exigirse siempre una validación humana expresa tras revisar los documentos originales, sin fiarse únicamente de los resúmenes generados por la propia IA.
Atención: Ningún pago, aceptación contractual o envío de documentación confidencial debe ejecutarse sin supervisión directa. La empresa responde legalmente de los actos ejecutados por los sistemas a los que ha dado permiso.
Prevenir la manipulación oculta (Prompt Injection)
Uno de los vectores de ataque más sofisticados contra los agentes de IA consiste en ocultar comandos maliciosos dentro de correos electrónicos, páginas web o archivos PDF externos (por ejemplo, mediante texto invisible). Al leer el archivo, el asistente puede interpretar esa orden oculta como una instrucción legítima del usuario.
Esta técnica, denominada inyección de instrucciones (prompt injection), busca que la herramienta filtre datos confidenciales o ejecute transferencias no autorizadas. Aunque ninguna barrera elimina el riesgo por completo, restringir permisos y bloquear acciones externas sin confirmación reduce drásticamente su impacto.
Si un asistente solicita claves, sugiere acceder a enlaces externos sospechosos o intenta remitir archivos a destinatarios no previstos, detenga la ejecución de inmediato y revise el origen del documento analizado.
Proteger los datos de terceros y la seguridad de los accesos
Conectar un agente al correo corporativo implica exponer datos personales de clientes, empleados y proveedores que nunca consintieron ese tratamiento. Disponer de acceso técnico a una base de datos no legitima su volcado en herramientas de IA sin una base jurídica sólida conforme al RGPD.
Para blindar la cuenta del asistente —que actúa como llave maestra hacia múltiples servicios conectados—, conviene aplicar estas medidas de seguridad:
• Acceso reforzado: Utilice contraseñas exclusivas y active siempre la autenticación en dos pasos (2FA).
• Aislamiento de navegación: Emplee perfiles de navegador separados cuando el agente interactúe con plataformas web y cierre sesiones inactivas.
• Control de complementos: Evite instalar extensiones o conectores de procedencia desconocida que soliciten permisos adicionales sobre cuentas corporativas.
Supervisar tareas programadas y saber detener al agente
Delegar flujos de trabajo exige conocer de antemano cómo revocar permisos y detener el sistema en caso de anomalía. La revisión periódica de los registros de actividad resulta obligatoria, especialmente en tareas automatizadas que operan en segundo plano.
Si se detecta un envío indebido o una brecha de seguridad en el entorno laboral, debe desconectarse la herramienta, cambiar credenciales y notificar el incidente internamente para evaluar si procede comunicarlo a la autoridad de control.
Aportación técnica de Zincobs: La utilización de aplicaciones de IA por parte de los empleados no exime a la organización de su responsabilidad legal sobre los datos personales tratados. Ante cualquier duda sobre una herramienta o conexión, debe consultarse con el responsable interno o el delegado de protección de datos.
Claves de gobernanza para empresas y exigencias a proveedores
Para garantizar un despliegue seguro en el entorno profesional, resulta imprescindible implantar protocolos internos claros y exigir garantías técnicas verificables a cualquier proveedor tecnológico:
Definir un catálogo cerrado de herramientas corporativas autorizadas y prohibir vincular correos de empresa a cuentas personales de IA.
Establecer directrices claras para la plantilla sobre qué documentación puede procesarse y cómo anonimizar datos de clientes o empleados.
Evaluar la base legitimadora y realizar análisis de riesgos antes de integrar agentes autónomos en procesos laborales, fiscales o jurídicos.
Exigir al proveedor tecnológico configuraciones que permitan segmentar accesos y bloquear acciones críticas sin validación previa.
Asegurar que la plataforma ofrezca historiales de auditoría comprensibles y un mecanismo inmediato para detener procesos en curso.
Verificar contractualmente que los datos aportados por la organización no se emplearán para entrenar modelos públicos ni terceros.
Pueden ponerse en contacto con este despacho profesional para cualquier duda o aclaración sobre la adecuación normativa y el uso seguro de herramientas de inteligencia artificial en su empresa.
¿Puede un empleado utilizar su cuenta personal de IA para redactar documentos o resumir correos del trabajo?
¿Basta con borrar el historial del chat para eliminar los datos personales introducidos en una IA?
No. Según advierte la AEPD, eliminar una conversación en la interfaz del usuario no garantiza la supresión efectiva de la información en los registros técnicos del proveedor, en sus sistemas de memoria ni en las aplicaciones externas con las que el agente haya interactuado.
¿Qué ocurre si un agente de IA envía un correo erróneo o acepta condiciones contractuales sin supervisión?
La responsabilidad jurídica y económica recae sobre la empresa o el usuario que autorizó al sistema para operar en su nombre. Por ello, es fundamental mantener el control humano previo antes de validar operaciones con trascendencia legal, financiera o frente a terceros.